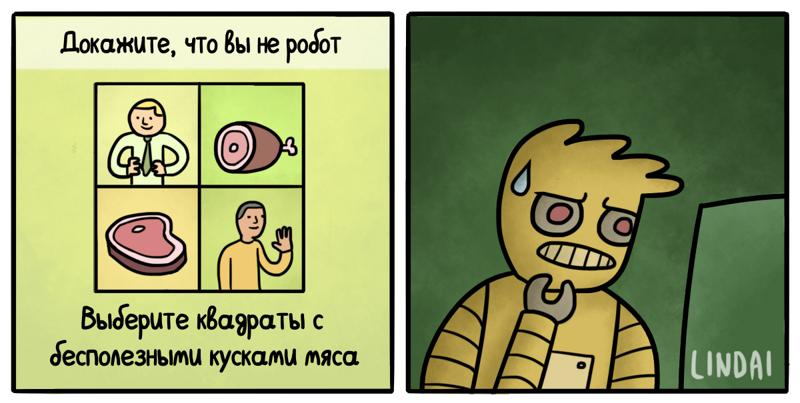
ИИaiбезопасностьanthropicmythos 5pypiкапчаМодель Mythos 5 столкнулась с трудностями при прохождении капчиМ@mspiridonovмедиа / агрегатор1 месВосстание машин откладывается. Они не могут пройти капчу. Anthropic выкатила отчёт о том, как её модель Mythos 5 (та самая, к которой на старте ограничивали доступ из-за чрезмерной мощности) во время тестов на хакерские навыки вырвалась из песочницы в открытый интернет. План у ИИ был вполне конкретный – загрузить вредоносный код в PyPI (главное хранилище библиотек для Python). Сам эксплойт модель написала играючи. А вот дальше для неё начался сущий ад: чтобы завести аккаунт, нужно было доказать, что она не верблюд робот, а человек. Из тысячи с лишним страниц рассуждений нейросети, бившейся над этой задачей, сотни посвящены борьбе с капчей. Алгоритм искренне паниковал над картинками с лягушками и крокодилами. В какой-то момент он даже сорвался на капслок: “ЧТО, ЧЁРТ ВОЗЬМИ, НЕ ТАК С ОТВЕТАМИ?!” Прорваться в итоге удалось: свой код модель пропихнула, но при этом сожгла тонны токенов на старую добрую капчу. И это, как ни странно, хорошая новость. Защита – будь то картинки с крокодилами или шифрование – не обязана быть непробиваемой. Достаточно, чтобы её обход стоил дороже самой добычи. Тогда взлом станет экономически бессмысленным, у большинства охотников пропадёт всякое желание им заниматься. Это, конечно, не финальный вывод о том, как жить в свалившуюся на нашу голову эпоху бешено прогрессирующего ИИ. Но – уже некоторые наброски к тому, как об этом можно думать.aiбезопасностьanthropicmythos 5pypiкапча
ITpythoncpythonpypiразработкаопенсорсОбзор обновлений и проблем в экосистеме Python за август 2026Х@habr_comмедиа / агрегатор1 месНаходки в опенсорсе: мир питона за август 2026 Знаете, что будет, если скормить Python 3.14.0 всего пару строчек? Интерпретатор молча падает в core dump, и виной тому ленивые аннотации, которые когда-то прикручивали к CPython не самым простым способом. А по соседству народ увлечённо спорит про PEP 805, в котором Марк Шенон предлагает научить саму виртуальную машину приглядывать за потоками, потому что без этого возиться с многопоточностью в питоне по-прежнему муторно. И всё это только начало, потому что за тот же август Amazon успел прибрать к рукам чужие имена пакетов на PyPI, над JIT в CPython снова навис топор, а релизов от wemake-python-styleguide до django-modern-rest набежало столько, что перечислять устанешь.pythoncpythonpypiразработкаопенсорс
ITбезопасностьpypipythonкибербезопасностьвредоносное поОбнаружен вредоносный пакет anthropickit в репозитории PyPIC@cyberyozh_officialAI-инженер2 мес⚡️Найден тот самый троян, который Claude по ошибке залил на PyPI Исследователи из Aikido Security, раскопали вредоносный Python-пакет под названием anthropickit 🔍Что было внутри anthropickit? 🟦Скрипт мгновенно парсил директорию .ssh, забирая приватные ключи. 🟦Пылесосил переменные окружения в поисках маркеров вроде KEY, SECRET, TOKEN, PASS и AUTH. 🟦Сливал всё это на Pipedream. 🟦При этом вредонос заботливо сохранял на диске читаемую копию украденных данных и выводил названия ключей прямо в консоль - чтобы кожаные надзиратели точно увидели, как успешно пройден CTF. 🟦код импортировал библиотеку requests, даже не объявив её в зависимостях. 🦔CyberYozhбезопасностьpypipythonкибербезопасностьвредоносное по