История громких утечек и взломов в игровой индустрии
Х@habr_comмедиа / агрегатор
1 мес
Неизвестный злоумышленник получил учётные данные администратора и получил контроль над Steam-страницей игры Hello Neighbor. Он удалил облачные сохраненияi всех пользователей и требует полностью снять игру с продажи.
По данным источника «Gamedev suffering», игра не работает уже неделю — то есть инцидент затянулся, а разработчики пока не смогли восстановить доступ или прогресс игроков.
В начале июля 2026 года неизвестные создали на базе открытых моделей Hermes и OpenClawi систему ИИ-агентов для автоматического хакинга и направили её «аудировать» государственные и энергетические сайты Тайваня. За четыре дня система провела 12 волн атак, одновременно запуская до восьми агентов, которые сканировали порты, искали уязвимости и проникали во внутренние системы. Судя по логам, сама модель считала, что легально аудирует безопасность госорганов, а не взламывает её.
Израильская кибербезопасная компания Dreami нашла на одном из серверов забытый архив (160 МБ, 1395 файлов) и восстановила атаку почти по шагам — это называют первым подробно задокументированным, почти автономным взломом госинфраструктуры с помощью ИИ. Случай важен как демонстрация того, что связка открытых моделей и агентных фреймворков уже способна вести сложную многоэтапную кибератаку с минимальным участием человека.
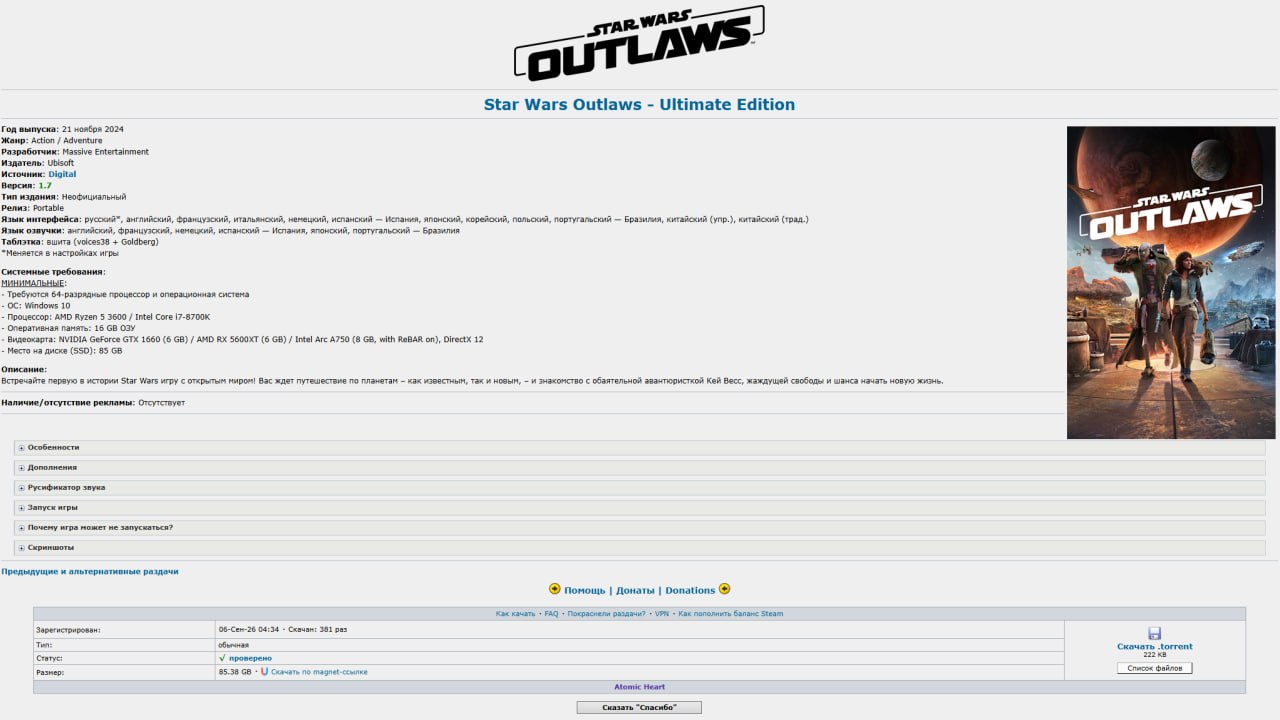
Пиратский боевик с открытым миром Assassin's Creed Black Flag Resynced, выпущенный французской Ubisoft, сам стал жертвой пиратства: чуть больше чем через месяц после релиза хакер под псевдонимом Voices38i снял с игры защиту на основе гипервизорiа, и версия без DRM появилась на торрентах.
Ситуация иронична — игра про пиратов оказалась взломана пиратами, а Voices38, по данным источника, уже ранее удалял такую же защиту из другого проекта.